Machineveiligheid
Machineverordening 2027: wat verandert er voor de besturing van uw machine?
Vanaf 20 januari 2027 vervangt Verordening (EU) 2023/1230 de Machinerichtlijn. De grootste veranderingen zitten in besturing, software en cybersecurity.
OPEN CALCULATIE
Transparante kostenstructuur en grip op uw project.
OFFERTE IN 5 DAGEN
Snelle technische beoordeling en duidelijke planning.
DUURZAME OPBOUW
Lagere Total Cost of Ownership.
UL/CSA IN-HOUSE
Direct compliant voor internationale markten.
De Machineverordening in het kort
De Machineverordening (EU) 2023/1230 is de Europese wet die vanaf 20 januari 2027 de veiligheidseisen voor machines vastlegt en de Machinerichtlijn 2006/42/EG vervangt. Machines die tot en met 19 januari 2027 onder de richtlijn in de handel zijn gebracht, blijven rechtsgeldig. Elke machine die vanaf 20 januari 2027 op de markt komt, moet aan de verordening voldoen.
Anders dan de richtlijn geldt de verordening rechtstreeks in alle lidstaten, zonder omzetting in nationale wetgeving zoals het Warenwetbesluit machines. De basis blijft gelijk: risicobeoordeling, technisch dossier, verklaring van overeenstemming en CE-markering. Wat verandert, raakt vooral de besturing: software, cybersecurity, digitale documentatie en de vraag wanneer een aanpassing van een bestaande machine van u een fabrikant maakt. Voor de basis van het CE-traject, zie Machinerichtlijn en CE-markering van machines.
Tijdlijn van richtlijn naar verordening
De overgang is een harde datum: er is na 20 januari 2027 geen overgangsperiode meer voor nieuwe machines.
Publicatie
De Machineverordening verschijnt in het Publicatieblad van de EU.
Aangemelde instanties
De regels voor aangemelde instanties (notified bodies) gelden.
Laatste dag richtlijn
Laatste dag om een machine onder de Machinerichtlijn in de handel te brengen.
Verordening van toepassing
De Machineverordening geldt volledig; de Machinerichtlijn vervalt.
Zes veranderingen die uw besturing raken
De Machineverordening laat bekende normen zoals EN ISO 13849-1 en NEN-EN-IEC 60204-1 niet los, maar vraagt meer van het ontwerp van de besturing.
Bescherming tegen corruptie
Hardware en software die veiligheidsfuncties uitvoeren, moeten beschermd zijn tegen onbedoelde en opzettelijke beïnvloeding. Een externe verbinding, zoals remote access of een netwerkkoppeling, mag geen gevaarlijke situatie kunnen veroorzaken. Ingrepen in veiligheidsrelevante software moeten worden vastgelegd.
Veiligheid en betrouwbaarheid van besturingen
Besturingen moeten bestand zijn tegen kwaadwillige pogingen van derden om een gevaarlijke situatie te veroorzaken. Wijzigingen in veiligheidsrelevante instellingen moeten traceerbaar zijn.
Software als veiligheidscomponent
Software die zelfstandig op de markt wordt gebracht en een veiligheidsfunctie vervult, valt nu uitdrukkelijk onder de verordening, net als fysieke veiligheidscomponenten.
Ingrijpende wijziging gedefinieerd
Een fysieke of digitale aanpassing na ingebruikname die de fabrikant niet heeft voorzien en die een nieuw risico introduceert of een bestaand risico vergroot. Wie zo’n wijziging uitvoert, wordt voor de wet fabrikant.
Digitale documentatie
Gebruiksaanwijzing en verklaring van overeenstemming mogen digitaal worden geleverd. Vraagt de klant erom, dan moet de handleiding op papier beschikbaar zijn. Het technisch dossier blijft tien jaar beschikbaar.
Zelflerende veiligheidsfuncties
Machines met veiligheidsfuncties die op zelflerend gedrag steunen, vallen in de categorie waarvoor een aangemelde instantie betrokken moet worden.
Bescherming tegen corruptie in de schakelkast
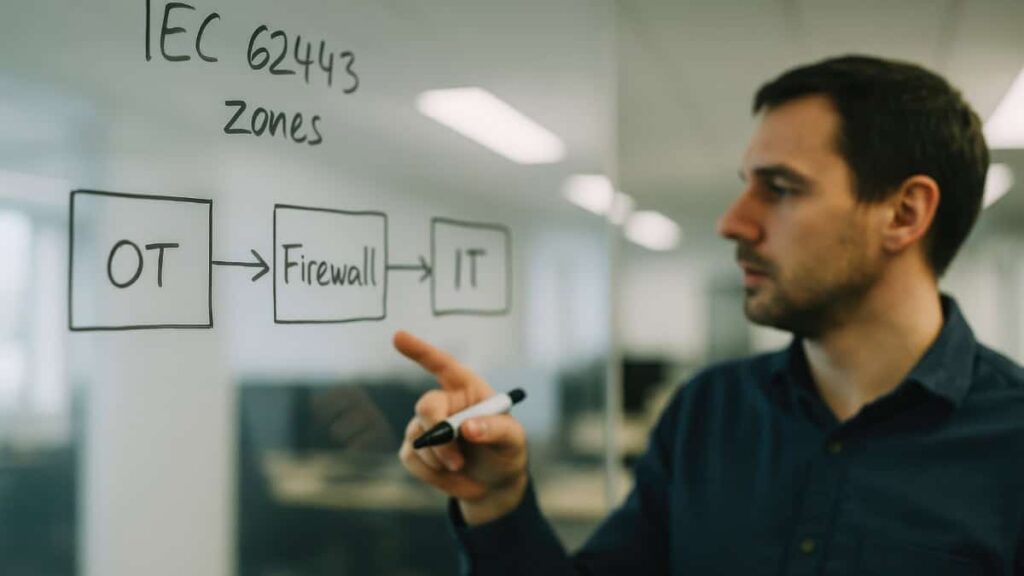
De verordening zegt wat het resultaat moet zijn, niet hoe. Kwadrant IA vertaalt de eisen naar concrete keuzes in de besturing en de kast. Als leidraad gebruiken wij IEC 62443 en de normen die specifiek voor bescherming tegen corruptie van machines zijn ontwikkeld, zoals EN 50742.
Netwerkscheiding en toegang
De veiligheids-PLC en het machinenetwerk scheiden we van het bedrijfsnetwerk, met een gedefinieerde koppeling via een industriële firewall of gateway. Remote access loopt via een beveiligde verbinding die de gebruiker bewust aan- en uitzet. Zie IEC 62443 en industriële cybersecurity.
Fysieke toegang tot interfaces
Programmeerpoorten, USB-aansluitingen en serviceschakelaars zitten achter een afsluitbare deur of zijn uitgeschakeld in de configuratie. Zo is beïnvloeding beperkt tot bevoegde personen bij de machine.
Wachtwoorden, versies en logging
Safety-programma’s worden beveiligd met wachtwoord en checksum. Wijzigingen in veiligheidsparameters worden vastgelegd, zodat aantoonbaar is wat er na oplevering is veranderd.
Vastleggen in het technisch dossier
De gekozen maatregelen leggen we vast als onderdeel van de risicobeoordeling, zodat ze in het CE-dossier aantoonbaar zijn.
Retrofit of ombouw: wanneer bent u fabrikant?
Wie een bestaande machine van een nieuwe besturing voorziet, een veiligheidsfunctie aanpast of de machine anders gaat gebruiken dan de fabrikant voorzag, moet beoordelen of dat een ingrijpende wijziging is. Is dat zo, dan gelden voor de gewijzigde machine de eisen van de verordening en wordt u als eigenaar of ombouwer fabrikant, met een nieuw conformiteitstraject en een nieuwe CE-markering.
Voor elke retrofit en PLC-migratie beoordeelt Kwadrant IA vooraf of de wijziging ingrijpend is, en houden we in het ontwerp rekening met de eisen die dan gelden. Dat begint met een actuele risicobeoordeling.
Een besturing die klaar is voor de Machineverordening
Kwadrant IA levert de besturingstechnische bouwstenen en de documentatie die u voor uw technisch dossier nodig heeft.
Veilige besturingsfuncties
Ontwerp en validatie van veiligheidsfuncties volgens EN ISO 13849-1 tot PL d en PL e. Meer over PL d en PL e
Safety PLC en software
Programmering en beveiliging van safety-PLC’s, met versiebeheer en vastgelegde checksums. Meer over safety PLC’s
Documentatie voor het CE-dossier
Schema’s, componentenlijsten, validatierapporten en FAT/SAT-verslagen die direct in uw technisch dossier passen. Meer over FAT en SAT
Jarenlange ervaring op het gebied van industriële automatisering
Contact
Start uw project met een technisch overleg
Heeft u een vraagstuk rondom paneelbouw of industriële automatisering? Wij denken graag mee vanaf de eerste ontwerpfase tot en met realisatie en inbedrijfstelling. Neem contact op en bespreek uw project met een van onze specialisten.
Technisch overleg
Direct contact met een specialist.
Snelle opvolging
Binnen korte tijd een inhoudelijke reactie.
Duidelijke aanpak
Van inventarisatie tot technische uitwerking.
Industriële automatisering met internationale normering
Industriële automatisering vraagt om meer dan alleen een correct opgebouwd paneel. Wij starten bij de architectuur van het systeem en maken bewuste keuzes in componentselectie, normering en schaalbaarheid. Door engineering, paneelbouw en integratie volledig te beheersen, realiseren wij besturingssystemen die betrouwbaar presteren in veeleisende industriële omgevingen. Van modulaire opbouw tot internationale compliance, elk detail is gericht op kwaliteit, levensduur en beheersbare Total Cost of Ownership.
Wij bouwen geen standaardoplossingen, maar technisch onderbouwde systemen die aansluiten op de complexiteit van moderne machinebouw.
Veelgestelde vragen over de Machineverordening
Wanneer gaat de Machineverordening in?
De Machineverordening (EU) 2023/1230 is volledig van toepassing vanaf 20 januari 2027. Vanaf die datum vervalt de Machinerichtlijn 2006/42/EG en moet elke machine die in de EU op de markt komt aan de verordening voldoen.
Moeten bestaande machines aan de Machineverordening voldoen?
Nee. Machines die tot en met 19 januari 2027 rechtmatig onder de Machinerichtlijn in de handel zijn gebracht, hoeven niet te worden aangepast. Wordt een bestaande machine na die datum ingrijpend gewijzigd, dan gelden voor die machine wel de eisen van de verordening.
Wat is het verschil tussen de Machinerichtlijn en de Machineverordening?
De verordening geldt rechtstreeks in alle lidstaten, voegt eisen toe voor cybersecurity en software, definieert de ingrijpende wijziging, staat digitale documentatie toe en stelt zwaardere eisen aan machines met zelflerende veiligheidsfuncties.
Wat betekent bescherming tegen corruptie?
Dat hardware en software die veiligheidsfuncties uitvoeren, beschermd zijn tegen onbedoelde en opzettelijke beïnvloeding, bijvoorbeeld via een netwerkverbinding of een programmeerpoort, en dat ingrepen worden vastgelegd. Dit staat in EHSR 1.1.9 van bijlage III.
Wanneer is een wijziging ingrijpend?
Als een fysieke of digitale aanpassing na ingebruikname niet door de fabrikant was voorzien en een nieuw gevaar introduceert of een bestaand risico vergroot, zodat nieuwe beschermingsmaatregelen nodig zijn. Wie die wijziging uitvoert, wordt fabrikant.
Mag de gebruiksaanwijzing digitaal geleverd worden?
Ja. De verordening staat digitale instructies en een digitale verklaring van overeenstemming toe. Vraagt de klant erom, dan moet de gebruiksaanwijzing op papier worden geleverd.
Hoe helpt Kwadrant IA bij de overgang?
Wij ontwerpen en bouwen besturingen met veiligheidsfuncties, netwerkscheiding en beveiligde safety-software die aansluiten op de eisen van de verordening, en leveren de documentatie die u voor het technisch dossier nodig heeft.
